事業の根幹を担うサービスの安全性点検のすすめ~相次ぐWebサービスへの不正アクセスとAIが変えた攻撃の前提
2026年9月以降、私たちの生活に身近なWebサービスで、不正アクセスによる情報漏えいの公表が相次いでいます。原因を公表した事案の中には、Webシステムの脆弱性を起点としたものがあります。
2026年10月9日には内閣官房国家サイバー統括室も、「大量の個人情報を取り扱う事業者や機微な情報を取り扱う事業者等」に対し、「定期的に脆弱性診断等を実施する」ことを含む対策の徹底を、速やかに検討するよう求めました。
脆弱性診断には、広い範囲を短時間で確認できるツールによる自動診断と、サービスの仕様を理解したうえで確認する専門家による手動診断があります。ただし、ツールだけでは見つけきれない入口があります。 本資料「相次ぐWebサービスへの不正アクセスとAIが変えた攻撃の前提」は、公表された事実と公的な資料をもとに、事業の要となるシステムを、いま、どのように点検し直すべきかを整理したものです。
本資料でわかること
- 何が起きたか:2026年秋に公表された事案と、公的機関の発信の時系列
- なぜ今なのか:AIの高度化で、攻撃の「量・速さ・能力」がどう変わったか(公表された調査データから)
- 何を確かめ直すのか:画面の裏側にある「API」が狙われる手口など、ツールでは見つけきれない入口と、その理由
- いま確認できること:技術に詳しくなくても使えるチェックリスト(自社で確認すること/委託先に確認すること)。国の文書も、委託先を含むサプライチェーン全体で安全性を確保し、「委託先企業と共に管理する」ことを求めています
こんな方におすすめです
- 開発・運用・保守を外部に委託しており、委託先の点検状況を確かめたい方
- 大量の個人情報や機微な情報を取り扱うWebサービス・アプリを運営している方(国の要請が特に呼びかけている事業者です)
- 自社のWebサービスやスマートフォンアプリの点検を、ツールによる診断を中心に行っている方
配布ファイルについて
社内での共有・回覧・転送はご自由におこなっていただけます。
引用される場合は出典を明記してください。
内容の改変、図版の加工、および一部を抜粋して本来の文脈と異なる形で 用いることはお控えください。
本レポートは公表済みの一次情報をもとに作成したものであり、特定の企業・製品の評価を目的とするものではありません。記載の数値は作成時点(2026年10月16日)のものです。
ダウンロードボタンをクリックすると、別タブでPDFが開きます。
開いた画面の右上のダウンロードアイコンから保存が行えます。
セキュリティレポート:相次ぐWebサービスへの不正アクセスとAIが変えた攻撃の前提
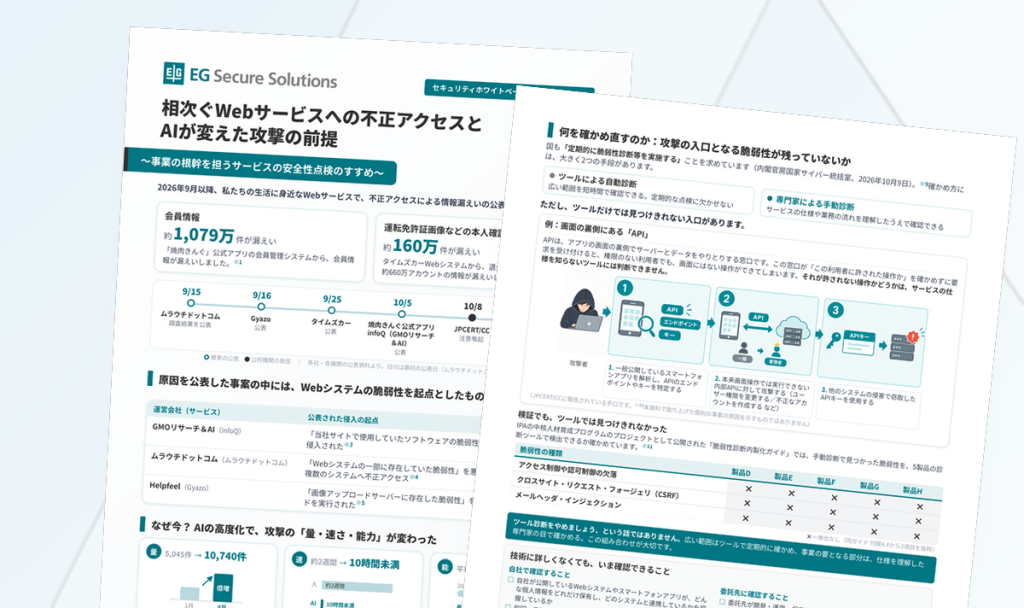
ダイジェスト版:【📒PDF:2ページ:2.62MB】
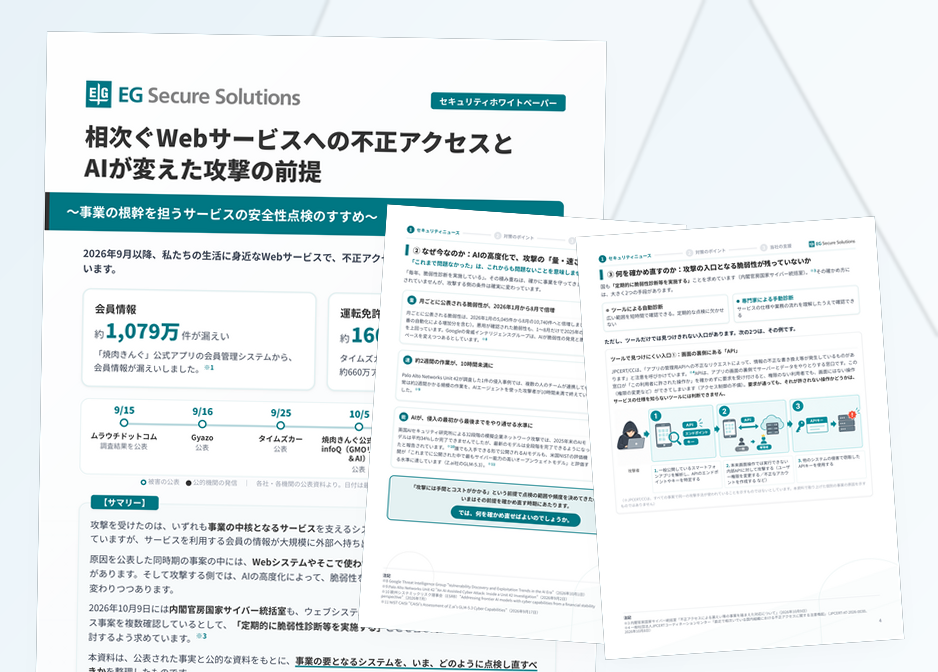
完全版:【📒PDF:8ページ:7.79MB】
顧客情報を預かるWebサイトやサービスをお持ちなら、「攻撃者から見て、うちに入り込める穴があるか」を一度確認しておく価値があります。それを調べるのが脆弱性診断です。
私たちEGセキュアソリューションズは、Webセキュリティを専門に、Webアプリケーション(サイト・LLM含む)などの脆弱性診断や、WAF(Webサイトを攻撃から守る仕組み)、セキュリティコンサルティングを提供しています。
ぜひ、お気軽にご相談ください。
自社サービスの状況を確認したい方へ
脆弱性診断の内容や進め方、実際の報告書のイメージを資料でご確認いただけます。