セキュリティ診断

Webアプリケーション脆弱性診断

Overview

Webアプリケーション脆弱性診断サービスの概要

Webアプリケーション脆弱性診断サービス(脆弱性検索)とは、WebサイトやWebアプリケーションに潜むセキュリティ上の脆弱性を洗い出して、修正及び報告する専門サービスです。
このサービスでは、SQLインジェクションやクロスサイトスクリプティング(XSS)、セッションハイジャックなど、さまざまな攻撃手法に対する脆弱性を検出します。
EGセキュアソリューションズの脆弱性診断サービスは、様々な検査手法を使い分け、貴社サイトに最適な方法によりWebアプリケーションの脆弱性を報告いたします。

サービス概要

こんな方におすすめ

  • 脆弱性

    新規Webアプリリリース前に脆弱性がないか調べたい

  • 定期的にチェック

    既存Webアプリの脆弱性有無を改修時/定期的にチェックをしたい

  • 早期に改善

    脆弱性に対して攻撃を受けてしまった(予兆があった)ので早期に改善したい

Webアプリケーション脆弱性診断ならお気軽にご相談ください。

Webセキュリティ経験豊富なプロが支援する脆弱性診断が強みです。Webアプリケーション脆弱性診断は弊社へご相談ください。

プラットフォーム診断との違い

Webアプリケーション脆弱性診断とプラットフォーム診断は、対象とする範囲や目的が異なります。Webアプリケーション脆弱性診断は、主にWebサイトやWebアプリケーションに特化しており、SQLインジェクションやクロスサイトスクリプティング(XSS)など、Web特有の攻撃手法に対する脆弱性を検出します。

一方、プラットフォーム診断は、サーバーやネットワーク機器、オペレーティングシステムなど、ITインフラ全体を対象としています。
ペネトレーションテストとの違い

Webアプリケーション脆弱性診断とペネトレーションテストは、目的や手法に明確な違いがあります。Webアプリケーション脆弱性診断は、主にWebサイトやWebアプリケーションに存在する脆弱性を検出し、修正するための診断です。

一方、ペネトレーションテストは、実際の攻撃者の視点からシステムに侵入を試みることで、セキュリティの弱点を発見する手法です。システムの防御力を実際に試すことで、どの程度の攻撃に耐えられるかを評価することが目的です。

Webアプリケーション診断を怠ることで想定されるリスク

Webアプリケーション診断を怠ると、企業や組織はさまざまなリスクに直面する可能性があります。

まず第一に、未検出の脆弱性が攻撃者に悪用されるリスクが高まります。例えば、SQLインジェクションやクロスサイトスクリプティング(XSS)といった一般的な攻撃手法は、診断を行わない限り発見されにくく、攻撃者にとって格好の標的となります。

また、脆弱性が放置されることで、データ漏洩といった深刻なセキュリティインシデントが発生する可能性もあります。これにより、顧客情報や機密データが流出し、企業の信用が失墜するだけでなく、法的な責任を問われることもあります。

Webアプリケーション脆弱性診断サービスの特徴

熟練のエンジニアによる、
ニーズに合わせた高精度診断

  • 多数の診断経験に基づく、重要箇所の把握
  • 必要要件により網羅的な検査、抜き取りでの検査など最適な診断方法をご提案
  • WebSocket、GraphQL、gRPCなどの診断も可能

分かりやすく詳細な診断レポート・報告会

  • 事業への影響度を中心としたエグゼクティブサマリ
  • サービスごとの脅威を加味した危険度の判定
  • 再現方法、対策方法を中心とした詳細レポート(脆弱性種別ごと)

アジャイル開発のスピードにも対応可能

  • 規模やスピード感に応じて専任診断チームを構築

  • 開発ライフサイクル内への組み込みも可能

  • デポジット契約にて都度の契約対応も不要

情報セキュリティ
サービス基準

弊社の「脆弱性診断サービス」は、「情報セキュリティサービス基準適合サービスリスト」(経産省)に登録されています

※登録している診断サービスメニューとしては「Webアプリケーション脆弱性診断」「プラットフォーム脆弱性診断」「スマートフォンアプリケーション脆弱性診断」となります。
「情報セキュリティサービス基準」

経済産業省では、情報セキュリティサービスについて、⼀定の品質の維持・向上に努めていることを第三者が客観的に判断し明らかにするための基準として、情報セキュリティサービス基準 を設けて公表しています。弊社の脆弱性診断サービスは、「情報セキュリティサービス基準」に準拠し、認定登録されています。

情報セキュリティサービス基準審査制度:https://sss-erc.org/
弊社サービス掲載ページ:
https://sss-erc.org/iss_books/020-0012-20/
Webアプリケーション脆弱性診断ならお気軽にご相談ください。

Webセキュリティ経験豊富なプロが支援する脆弱性診断が強みです。Webアプリケーション脆弱性診断は弊社へご相談ください。

プラン比較表

エクスプレス

短納期プラン

価格

30万円~
※6画面以降 1画面ごとに¥25,000

概要

自動診断ツールと専門家による手動の抜き取り診断を組み合わせた短納期プランです。お客様にてご提供いただく「画面数」をベースとしたシンプルな料金体系で、スタンダードプランの約7割の期間でスピーディーに診断を実施します。

おすすめのケース

網羅性が担保できなくても、セキュリティ上特に重要な要素に絞った脆弱性診断を行いたい。

診断方針

ツール+抜き取りによる手動診断(ブラックボックス診断)
※自動診断ツールによる自動診断に加え、脆弱性診断のプロによる抜き取りの手動診断を全体の10~20%程度、弊社が抜き取りの上で実施。

報告書

詳細な報告書+危険度の高い脆弱性は速報対応

再診断

無料(報告書納品から3か月以内に1回)
※初回診断で指摘があった個所となります。(詳細は弊社担当者までご連絡ください)

スタンダード

網羅的で高精度な標準プラン

価格

30万円~
※6リクエスト以降 1リクエストごとに¥25,000

概要

自動診断ツールと専門家による手動診断を組み合わせた網羅性の高い標準プランです。「安全なウェブサイトの作り方」「OWASP TOP10」の項目に沿った高精度な診断を行います。

おすすめのケース

サイトの特性を踏まえた、網羅的に漏れのない、確実な脆弱性診断を行いたい。

診断方針

ツール+手動診断(ブラックボックス診断)
※事前にヒアリングやサイト調査を行い、サイトの特性を踏まえた診断を実施。
※自動診断ツールでは検知困難なロジック等も手動にて網羅的にカバー。

報告書

詳細な報告書+危険度の高い脆弱性は速報対応

再診断

無料(報告書納品から3か月以内に1回)
※初回診断で指摘があった個所となります。(詳細は弊社担当者までご連絡ください)

プレミアム

特殊要件も対応する上位プラン

価格

50万円~
※6リクエスト以降 1リクエストごとに¥35,000

概要

スタンダードプランの網羅的な診断内容に加え、WebSocketやGraphQL、gRPCといった特殊なプロトコルや、その他の特殊要件で開発されたアプリケーションの診断にも対応する上位プランです。

おすすめのケース

より高度な脆弱性診断技術を要するプロトコルを利用したサイトを診断したい。

診断方針

ツール+手動診断(ブラックボックス診断)
※事前にヒアリングやサイト調査を行い、サイトの特性を踏まえた診断を実施。
※自動診断ツールでは検知困難なロジック等も手動にて網羅的にカバー。さらに、より専門的な知識を必要とする領域も手動にて対応。

報告書

詳細な報告書+危険度の高い脆弱性は速報対応

再診断

無料(報告書納品から3か月以内に1回)
※初回診断で指摘があった個所となります。(詳細は弊社担当者までご連絡ください)
※状況によってはお受けできない場合もございます。

Webアプリケーションの脆弱性診断項⽬⽐較表

◎ 標準的で網羅的な検査
○ 可能な範囲で行える検査
ー 検査不可
カテゴリ 診断項目 エクスプレス(*1) スタンダード・プレミアム
パラメータ操作 クロスサイト・スクリプティング(XSS) ○ ◎
SQLインジェクション ◎ ◎
HTTPヘッダ・インジェクション ◎ ◎
メールヘッダ・インジェクション ー ◎
OSコマンド・インジェクション ◎ ◎
ディレクトリ・トラバーサル ◎ ◎
オープンリダイレクタ ◎ ◎
リファラからの情報漏洩 ◎ ◎
安全でないデシリアライゼーション ○ ○
Acceptヘッダ改変による情報漏洩 ー ○
サーバ・サイド・リクエスト・フォージェリ ○ ○
コンテンツ 公開ディレクトリチェック ◎ ◎
ディレクトリ・リスティング ◎ ◎
強制ブラウジング・不要なファイルの公開 ◎ ◎
キャッシュ制御 ○ ○
ファイル
アップロード・ダウンロード
アップロード機能の不備 ー ◎
ダウンロード機能によるXSS ー ◎
ユーザーの意思に反した
機能実行
クロスサイト・リクエスト・フォージェリ ○ ◎
クリックジャッキング ◎ ◎
通信暗号化 SSL設定不備 ○ ○
SSL使用状況 ○ ○
クッキーのセキュア属性不備 ○ ○
セッション管理 セッションID使用状況 ○ ◎
Cookie使用状況 ○ ○
ログアウト機能 ー ◎
セッションIDの固定化 ー ◎
認証 ユーザー認証処理 ー ◎
アカウントロック機能 ー ◎
自動ログインの不備 ー ◎
アクセス制御・認可 アクセス制御不備 ー ○
認可不備 ー ◎
アカウント管理 パスワードの仕様 ー ◎
パスワードリマインダの不備 ー ◎
アプリケーション エラー処理状況 ○ ○
ロジック流出 ー ○
デバックオプションの存在 ー ○
仕様の不備 セキュアな実装についての指摘 ー ○

*1:手動抜き取り診断を行う部分に関しては、スタンダード診断と同等の診断を実施

もっと見る
閉じる

Webアプリケーション脆弱性診断サービスの流れ

1:事前準備

1:事前準備

診断対象サイトに関する情報を弊社フォーマットのヒアリングシートに記載していただき、御見積/スケジュール(仮)をご提示いたします。
2:診断日程確定

2:診断日程確定

正式にご発注後、診断スケジュールを確定いたします。

3:診断準備

3:診断準備

診断に必要なアカウントのご準備をしていただき、弊社にてアクセス確認を行います。
4:診断実施・報告書納品

4:診断実施・報告書納品

確定したスケジュールで診断を実施し、報告書を納品いたします。再診断の実施及び報告書の内容に関するお問合せをお受けします。
診断サービス約款

EGセキュアソリューションズ株式会社(以下、「当社」といいます。)が提供する脆弱性診断業務(以下、「本業務」といいます。)を利用していただくには、「脆弱性診断サービス利用約款」(以下、「本約款」といいます。)に同意のうえ、本約款を遵守していただく必要があります。
また、本約款は、本業務を利用するお客様と当社との間で定めるものです。

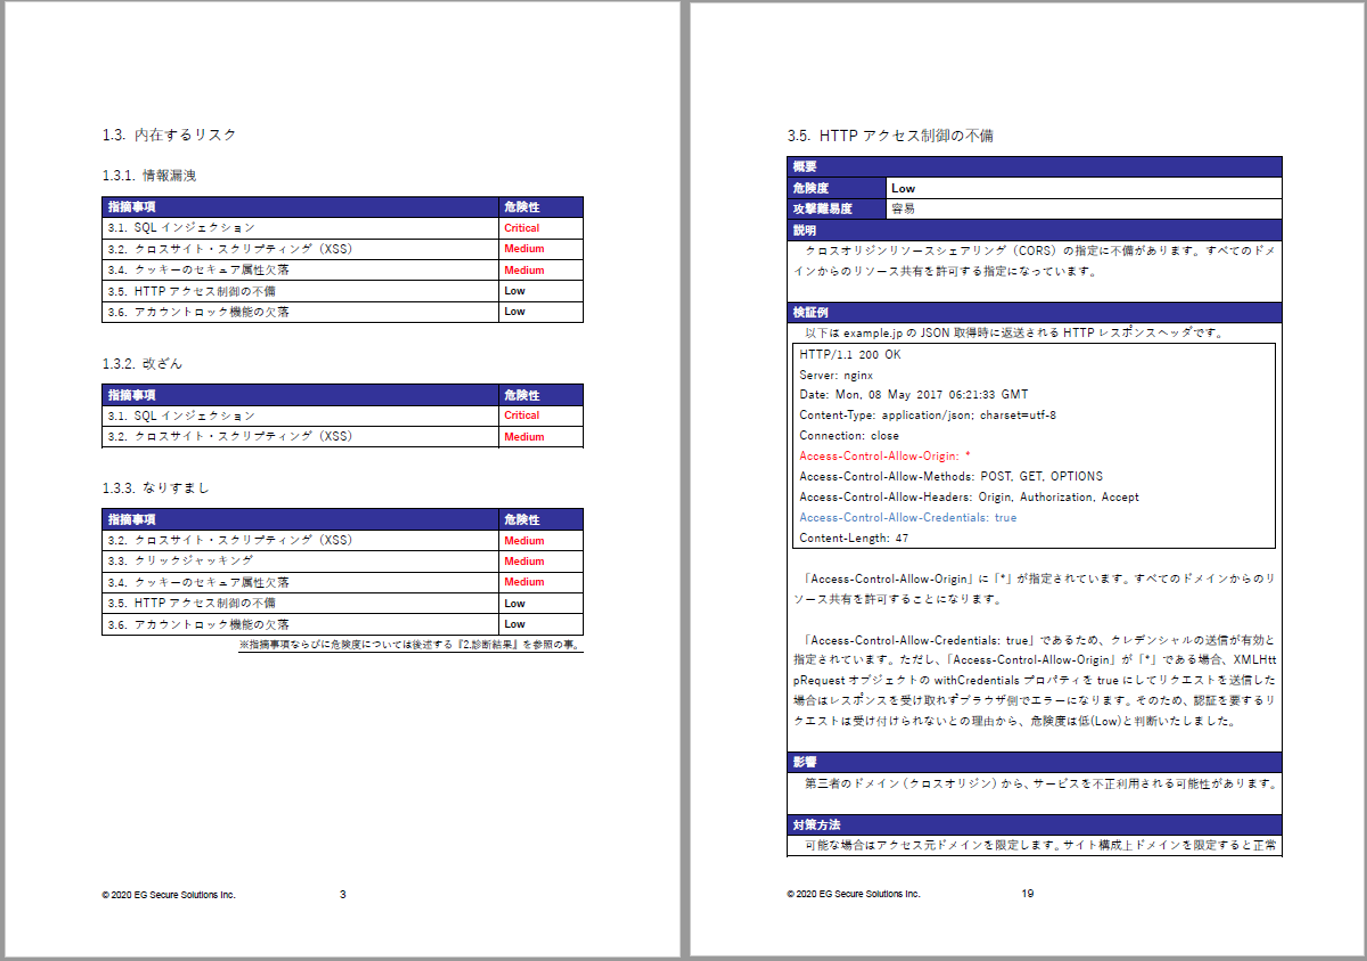
ウェブアプリケーション脆弱性の報告書(サンプル)

Webアプリケーション脆弱性の報告書(サンプル)

弊社の脆弱性診断の報告書の特徴

  • 事業への影響度を中心としたエグゼクティブサマリ
  • サービスごとの脅威を加味した危険度の判定
  • 再現方法、対策方法を中心とした詳細レポート(脆弱性種別ごと)

Webアプリケーション脆弱性診断ならお気軽にご相談ください。

Webセキュリティ経験豊富なプロが支援する脆弱性診断が強みです。Webアプリケーション脆弱性診断は弊社へご相談ください。

よくある質問

手動診断による正確な診断と、簡潔明快な報告書・報告会が特徴です。
背景としては、脆弱性の影響や対処法による適切な判定があり、これは脆弱性診断において非常に重要なポイントであると考えています。

しばしば、サイトの「負荷」を気にされるお客様がいらっしゃいますが、負荷は基本的にはありません。
弊社は手動診断が主であること、負荷をかけないツール設定を実施しているためです。
なお、サイトに更新処理が発生するため、データベース内に無駄なレコードが残ったり、サイトが遅くなることがあります。
最悪のケースでは、データベースが破壊される可能性が有ります。
弊社ではこれらの影響を最小限に抑えるために、ウェブアプリケーションに対しては手動診断を実施しています。
このため、診断用のテスト環境やステージング環境での診断をお勧めしますが、本番環境を診断する場合は、事前のバックアップを確実に実施してください。

セキュリティ監査は、セキュリティのマネジメントシステムがポリシー通り適正に実施されていることを確認するためのものです。
一方、脆弱性検査(診断)は、ウェブサイトやソフトウェアに脆弱性がないか確認する技術的な検査です。
すなわち、監査はプロセスが重要ですが、診断はプロセスではなく脆弱性の有無のみに注目するものです。
目的に応じて使い分ける必要があります。

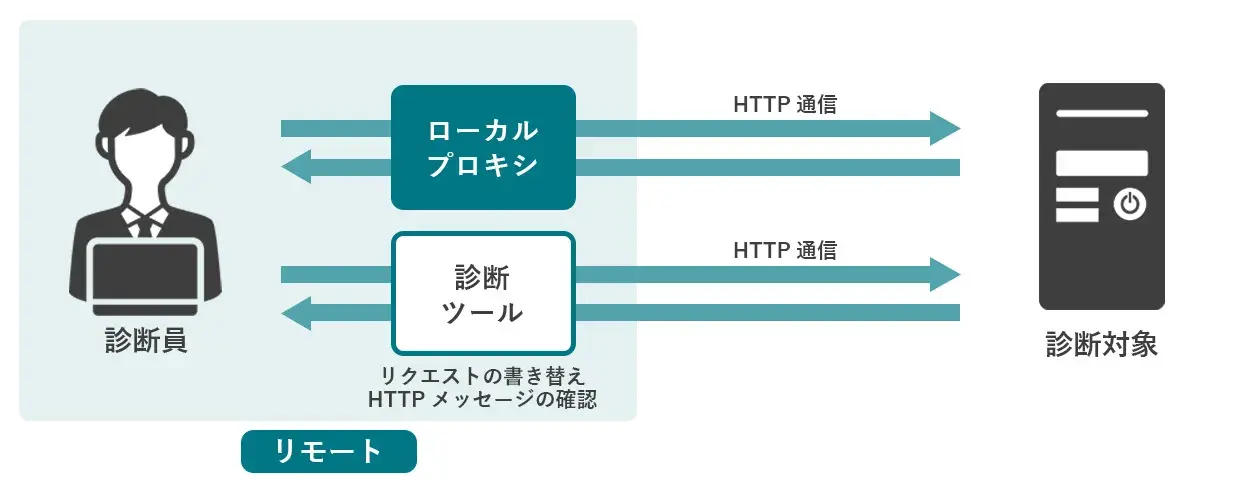
原則としてリモートでの診断を実施いたします。
一般利用者や外部からの攻撃者と同じ目線で、弊社オフィスからインターネットを経由して貴社サイトへアクセスし、様々な文字列を送信することにより診断いたします。

PC版とスマートフォン版の場合、別サイトとは数えず、単にページ数が増えただけと考えます。
そのため、基本料金は1サイト分のみとなりますので、単純に2倍とはなりません。
また、こちらはソフトウェアの作り方に大きく依存しますが、PC版とスマートフォン版とで中の処理が実質的に同じである場合には、どちらかの版で代表し、表示など差分のみ別の版で診断する場合もございます。
この場合は、1サイト分の費用あるいは少しの割増費用にて診断が可能になる場合もございます。
弊社にて確認は可能ですので、サイト閲覧に必要な情報を開示いただければ、確認させていただきます。
iOSとAndroidでのサービス提供においては、プラットフォームで呼び出し方が違う項目のみ、追加で診断する必要があるため、項目数に応じて費用が発生いたします。
呼び出し方が同一の場合、重複しての診断は必要ないと考えております。

動的なページは全て診断することが望ましいと考えております。
対象の判断について弊社にて確認は可能ですので、サイト閲覧に必要な情報を開示いただければ確認させていただきます。
どうしても予算に限りのある場合、特に診断対象のページをご指定いただくか、サイト構成を確認の上、こちらから優先度の高いページをご提案することも可能です。

プラットフォーム診断につきましては、既知の脆弱性が日々発見されますので、定期的な診断が必要と考えております。
アプリケーション診断につきましては、新たな攻撃手法が見出される可能性は低いため、アプリケーションに改修などの変更がなければ、定期的な診断は不要です。
アプリケーション改修などの際には、改修箇所を中心に、都度、診断を行うべきと考えます。

画面とリクエストの違いは以下の通りです。
・画面:Webサイトの「1ページ」のこと。
・リクエスト:Webサイトの「1つの機能」が実行された際に、サーバーに対して発生する通信のこと。1つの機能に対して複数の通信が発生する場合があります。

また、プランごとに下記を基準に見積もりを行っています。
■エクスプレスプラン:画面単位
裏側の複雑な通信を意識せず、目に見える「画面単位」で見積りを行います。

■スタンダード・プレミアムプラン:リクエスト単位
画面の裏側で発生する 「リクエスト単位」で見積もりを行います。

※正確な見積もりを行うには、サイトにアクセスさせていただき別途回答させていただきます。まずはお気軽にお問い合わせください。

Documents

Documents

お問い合わせはこちら